هجمات إلكترونية تستهدف ثلاجات المتاجر وتتلف أغذية في أوروبا
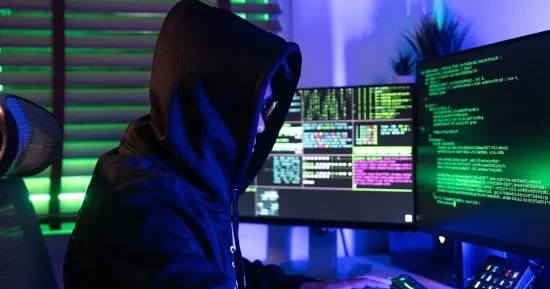
استهدفت هجمات إلكترونية أنظمة التبريد في متاجر بتسع دول أوروبية، وغيّرت إعدادات الثلاجات والمجمدات، ما أدى إلى تلف أغذية والتخلص من منتجات. وحذر المكتب الألماني لأمن المعلومات من ثغرات في بعض الأنظمة.
استهدفت هجمات إلكترونية أنظمة التبريد في متاجر وسلاسل سوبر ماركت بعدة دول أوروبية خلال نوفمبر 2026، وتلاعب المهاجمون بدرجات حرارة الثلاجات والمجمدات. وأدى ذلك إلى تلف أغذية واضطرار متاجر إلى التخلص من منتجات لم تعد صالحة للاحتفاظ بها.
أبرز النقاط
- استهدفت هجمات إلكترونية أنظمة التبريد في متاجر بعدة دول أوروبية خلال نوفمبر 2026.
- غير المهاجمون إعدادات وحدات التحكم، ما رفع الحرارة في بعض الحالات إلى نحو 50 درجة مئوية وأفسد أغذية.
- شملت البلاغات متاجر في تسع دول أوروبية، واضطرت بعض المتاجر إلى التخلص من منتجاتها.
- نصح المكتب الاتحادي الألماني لأمن المعلومات بفصل الأنظمة المتأثرة عن الإنترنت متى أمكن، وتأمين الاتصالات الضرورية وتثبيت التحديثات الأمنية.
طالت الهجمات وحدات التحكم الرقمية المسؤولة عن تشغيل أجهزة التبريد، إذ تمكن المهاجمون من الدخول إليها وتغيير إعداداتها، ما رفع الحرارة في بعض الحالات إلى نحو 50 درجة مئوية. ولم تقتصر الأضرار على الأغذية، بل شملت تعطيل بعض الأنظمة المرتبطة بإدارة المتاجر، ودفع شركات إلى اتخاذ إجراءات احترازية لحماية منشآتها.
أخبار ذات صلة
 التسمم الغذائي ونزلة المعدة.. علامات تفرق بينهما ومتى تراجع الطبيب
 خصوصية المكالمات الهاتفية.. 6 خطوات للحد من سماع الآخرين
تفاصيل هجمات التبريد
أوضحت شركة Palo Alto Networks، عبر فريقها البحثي Unit 42، أن المهاجمين حولوا وحدات التحكم إلى وضع إزالة الصقيع (Defrost Mode). وأدى تشغيل هذا الوضع إلى ارتفاع درجات الحرارة داخل الثلاجات والمجمدات وإفساد المنتجات المخزنة فيها.
وسبقت موجة نوفمبر هجمات وقعت في فرنسا خلال أكتوبر، واستهدفت نحو 700 متجر. ثم ظهرت في 2 نوفمبر بلاغات عن مشكلات في أنظمة التبريد بمتاجر في تسع دول أوروبية، هي:
- السويد
- بلجيكا
- إستونيا
- فنلندا
- أيرلندا
- إيطاليا
- لوكسمبورج
- هولندا
- البرتغال
المتاجر المتضررة
شملت المواقع المتأثرة سلاسل تجارية معروفة، بينها ICA وCoop في السويد، وDelhaize وCarrefour في بلجيكا، وSuperValu في أيرلندا، إلى جانب متاجر أخرى. واضطرت بعض المتاجر إلى إفراغ الثلاجات والمجمدات والتخلص من منتجاتها، فيما أعلنت شركات أخرى احتواء المشكلة واستعادة أنظمة التبريد.
وتكشف الهجمات امتداد الاستهداف الإلكتروني إلى أنظمة تتحكم في عمليات مادية داخل المنشآت، بعدما كان التركيز في هجمات سابقة على سرقة بيانات العملاء أو ابتزاز الشركات. وتعتمد بعض أنظمة التبريد على الاتصال عن بعد لمراقبة درجات الحرارة وإدارة الوحدات من خارج المتجر، ما يجعل تأمين هذه الاتصالات أمرا مهما لتفادي التلاعب بإعدادات الأجهزة.
تحذير من الثغرات
حذر المكتب الاتحادي الألماني لأمن المعلومات في 13 نوفمبر من استمرار وجود ثغرات في بعض أنظمة التبريد الصناعية. ونصح المشغلين بفصل الأنظمة المتأثرة عن الإنترنت متى أمكن، أو تأمين الاتصالات الضرورية باستخدام شبكات افتراضية خاصة (VPN)، إلى جانب تثبيت التحديثات الأمنية المتاحة.
وتسلط الوقائع الضوء على أثر اتصال أجهزة التشغيل بالإنترنت، إذ يمكن أن يؤدي الوصول غير المصرح به إلى تغيير عمل وحدات التبريد والتأثير في المنتجات داخل المتاجر. وتتمثل الإجراءات التي أوصى بها المكتب في الحد من الاتصال المباشر، وتأمين الاتصالات التي يتطلبها التشغيل، وتثبيت التحديثات الأمنية المتاحة.
ماذا يعني هذا الخبر؟
يوضح الخبر أن التلاعب الإلكتروني بأنظمة التبريد قد يؤدي إلى تلف المنتجات داخل المتاجر. ولا يذكر الخبر وقوع هجمات أو أضرار في متاجر مصرية.
أسئلة وأجوبة
ما الأنظمة التي استهدفتها الهجمات؟
استهدفت وحدات التحكم الرقمية المسؤولة عن تشغيل أجهزة التبريد.
ما الإجراء الذي أوصى به المكتب الألماني؟
نصح بفصل الأنظمة المتأثرة عن الإنترنت متى أمكن، أو تأمين الاتصالات الضرورية باستخدام شبكات افتراضية خاصة، وتثبيت التحديثات الأمنية المتاحة.