أنواع الاختراقات تكشف كيف يتسلل القراصنة إلى الأنظمة الرقمية
يرصد تقرير وكالة الاتحاد الأوروبي للأمن السيبراني التصيد الاحتيالي بوصفه أكثر مسارات الاختراق شيوعا، مع استغلال الثغرات في المرتبة التالية. وتتنوع الهجمات بين سرقة الحسابات والبرمجيات الخبيثة وتعطيل الخدمات وابتزاز المؤسسات.
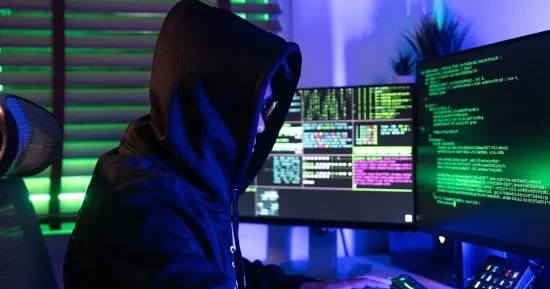
تتعدد طرق اختراق الأنظمة الرقمية بين خداع المستخدمين واستغلال الثغرات وزرع البرمجيات الخبيثة، فيما رصد تقرير وكالة الاتحاد الأوروبي للأمن السيبراني (ENISA) لعام 2025 التصيد الاحتيالي بوصفه مسار الدخول الأكثر شيوعا.
أبرز النقاط
- رصد تقرير وكالة الاتحاد الأوروبي للأمن السيبراني لعام 2025 التصيد الاحتيالي بوصفه مسار الدخول الأكثر شيوعا، بنسبة تقارب 60% من الحالات التي حللها.
- جاء استغلال الثغرات في المرتبة التالية بنسبة 21.3%.
- تشمل أساليب الهجوم البرمجيات الخبيثة وبرامج الفدية والاستيلاء على الحسابات وهجمات حجب الخدمة.
- قد يمتد الهجوم من سرقة حساب موظف إلى حسابات وأجهزة أخرى، وصولا إلى الملفات الحساسة أو الأنظمة التشغيلية.
- تشمل وسائل الحماية تحديث الأنظمة واستخدام المصادقة متعددة العوامل ومراقبة الدخول وتأمين حسابات الموردين والشركاء.
بلغت نسبة التصيد نحو 60% من الحالات التي حللها التقرير، وجاء استغلال الثغرات بعده بنسبة 21.3%. وقد لا يتوقف الهجوم عند الحصول على كلمة مرور، إذ يمكن أن يمتد إلى حسابات العمل والبريد الإلكتروني والأنظمة المتصلة بها.
أخبار ذات صلة
 التسمم الغذائي ونزلة المعدة.. علامات تفرق بينهما ومتى تراجع الطبيب
 خصوصية المكالمات الهاتفية.. 6 خطوات للحد من سماع الآخرين
أنواع الاختراقات الشائعة
يعتمد التصيد الاحتيالي على دفع الضحية إلى كشف بيانات حساسة أو فتح رابط يقوده إلى صفحة مزيفة تشبه موقعا حقيقيا. وقد تصل المحاولة عبر البريد الإلكتروني أو الرسائل النصية وتطبيقات المراسلة، أو من خلال مكالمة هاتفية ينتحل فيها المحتال صفة موظف دعم فني أو ممثل عن بنك أو جهة حكومية، وهو ما يعرف بالتصيد الصوتي.
وتشمل البرمجيات الخبيثة برامج مصممة لإلحاق الضرر بالأجهزة أو سرقة المعلومات أو تمكين المهاجم من التحكم في النظام. ومن أنواعها برامج سرقة المعلومات، التي تبحث عن كلمات المرور وبيانات تسجيل الدخول وملفات تعريف الارتباط، وبرامج التجسس التي تراقب نشاط المستخدم، وأحصنة طروادة التي تتخفى في صورة برامج شرعية.
أما برامج الفدية فتشفر الملفات أو تمنع الوصول إلى الأنظمة، ثم يطلب المهاجمون أموالا لاستعادة الوصول. وقد يسرقون البيانات قبل تشفيرها ويهددون بنشرها ما لم تدفع المؤسسة، في أسلوب يعرف بالابتزاز المزدوج.
الثغرات وتعطيل الخدمات
يستغل القراصنة أحيانا عيوبا في أنظمة التشغيل أو التطبيقات أو أجهزة الشبكات للوصول إلى بيانات محمية أو تنفيذ أوامر غير مصرح بها. وتزداد خطورة الثغرة إذا كانت في برنامج واسع الاستخدام أو جهاز متصل بالإنترنت، ولم يصدر تحديث أمني لمعالجتها أو لم تثبته المؤسسة.
وترتبط بذلك ثغرات «يوم الصفر»، التي يستغلها المهاجمون قبل إتاحة الوقت الكافي للمطورين لإصدار إصلاح أمني، أو قبل توفر الإصلاح للمستخدمين. وقد تتيح هذه الثغرات الوصول إلى أنظمة الشركات أو سرقة بياناتها أو زرع برمجيات خبيثة داخلها.
وتستهدف هجمات حجب الخدمة تعطيل موقع أو خدمة رقمية ومنع المستخدمين من الوصول إليها. أما هجمات حجب الخدمة الموزعة، فتستخدم عددا كبيرا من الأجهزة المصابة أو المخترقة لإغراق الخادم بطلبات متزامنة، بما يستنزف موارده ويؤدي إلى إبطاء الخدمة أو توقفها.
الحسابات وسلاسل الإمداد
في الاستيلاء على الحسابات، يدخل المهاجم باستخدام بيانات صحيحة حصل عليها عبر التصيد أو تسريب كلمات المرور أو تخمينها، فيظهر كأنه مستخدم شرعي. وقد يستغل الحساب للوصول إلى ملفات أخرى أو إنشاء حسابات إضافية أو التحرك داخل شبكة المؤسسة.
ولا تقتصر الهجمات على استهداف الشركة مباشرة؛ إذ قد يركز المهاجم على مورد أو مزود خدمات أو برنامج تعتمد عليه. واختراق جهة موثوقة قد يتيح الوصول إلى عملائها عبر تحديث برمجي أو خدمة مشتركة أو بيانات اتصال متبادلة.
وقد يبدأ الهجوم بسرقة حساب موظف، ثم ينتقل إلى حسابات وأجهزة أخرى قبل بلوغ الملفات الحساسة أو الأنظمة التشغيلية. وتوصي المعطيات الواردة بتعدد وسائل الحماية، ومنها:
- تحديث الأنظمة باستمرار.
- استخدام المصادقة متعددة العوامل وتقييد صلاحيات المستخدمين.
- مراقبة الدخول إلى الشبكات وتأمين حسابات الموردين والشركاء.
كلما طالت مدة وجود المهاجم داخل الشبكة، زادت فرص توسيع نطاق وصوله وإحداث أضرار تشمل سرقة البيانات أو تعطيل الخدمات أو طلب فدية.
ماذا يعني هذا الخبر؟
قد يؤدي اختراق كلمة مرور إلى الوصول إلى حسابات العمل والبريد الإلكتروني وأنظمة متصلة بها. ويساعد تحديث الأنظمة وتعدد وسائل الحماية وتأمين حسابات الموردين على الحد من فرص توسع الهجوم.
خلفية الخبر
تناولت رادار مصر سابقا اكتشاف ثغرات أمنية لتعزيز حماية الأنظمة الرقمية، كما عرضت اختراقا بدأ ببرنامج مزيف واستهدف موظفا عبر مقابلة عمل وهمية.
- GPT-6 Cyber يكتشف ثغرات أمنية ويعزز حماية الأنظمة الرقمية
- Binance تكشف كيف بدأ اختراقها وسرقة 6.3 مليار دولار ببرنامج مزيف
أسئلة وأجوبة
ما أكثر مسارات الاختراق شيوعا؟
التصيد الاحتيالي، إذ بلغت نسبته نحو 60% من الحالات التي حللها تقرير وكالة الاتحاد الأوروبي للأمن السيبراني لعام 2025.
كيف تصل محاولات التصيد إلى المستخدم؟
قد تصل عبر البريد الإلكتروني أو الرسائل النصية وتطبيقات المراسلة أو مكالمة هاتفية ينتحل فيها المحتال صفة جهة موثوقة.
ما وسائل الحماية التي يوصي بها الخبر؟
تحديث الأنظمة باستمرار، واستخدام المصادقة متعددة العوامل وتقييد صلاحيات المستخدمين، ومراقبة الدخول إلى الشبكات وتأمين حسابات الموردين والشركاء.