واتساب يعالج 3 ثغرات أمنية ويحذر من رسائل احتيالية وتسريب البيانات
عالجت ميتا ثلاث ثغرات أمنية في واتساب وواتساب للأعمال على أندرويد وiOS وأجهزة ماك. إحداها قد تكشف عنوان IP، ويشتبه في استغلالها ضمن حملة احتيالية. ودعت الشركة المستخدمين إلى تحديث التطبيقات والأجهزة.
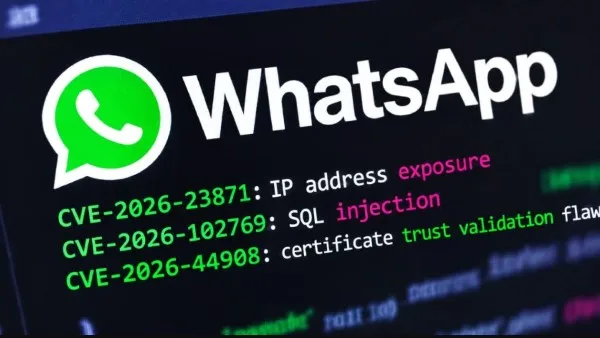
أعلنت ميتا معالجة ثلاث ثغرات أمنية في واتساب وواتساب للأعمال على أنظمة أندرويد وiOS وأجهزة ماك، بينها ثغرة قد تكشف عنوان IP للمستخدم، ويشتبه في استغلالها خلال حملة لإرسال رسائل احتيالية.
أبرز النقاط
- أعلنت ميتا معالجة ثلاث ثغرات في واتساب وواتساب للأعمال على أندرويد وiOS وأجهزة ماك.
- إحدى الثغرات قد تكشف عنوان IP، ويشتبه في استغلالها ضمن حملة رسائل احتيالية.
- قد تؤدي ثغرة أخرى إلى حذف ملفات واتساب المخزنة على الجهاز، مع عدم وجود أدلة على استغلالها فعليا.
- دعت الشركة المستخدمين إلى تحديث التطبيقات والأجهزة لتثبيت الإصلاحات الأمنية.
وأوضحت الشركة أن الثغرات تستهدف إصدارات مختلفة من التطبيقات، وأن اثنتين منها لم تظهر أدلة على استغلالهما في هجمات فعلية. ودعت المستخدمين إلى تحديث تطبيقاتهم وأجهزتهم للحصول على الإصلاحات الأمنية وتقليل مخاطر الهجمات الإلكترونية.
أخبار ذات صلة
 الأزهر يدعو الطلاب الوافدين إلى حمل رسالة العلم والاعتدال
 الداخلية تضبط سائق ميكروباص اعتدى على مسن في شبرا الخيمة بسبب الأجرة
ثغرات واتساب على أندرويد
تحمل الثغرة الأولى الرقم CVE-2026-23871، وتؤثر على واتساب وواتساب بيزنس لنظام أندرويد قبل الإصدار 2.26.17.4. وترتبط بخلل في التحقق من صحة روابط الردود الخارجية المرتبطة بإعلانات تتيح بدء محادثة عبر واتساب.
وكان استغلالها ممكنا بإرسال ملفات وسائط مستضافة على رابط يتحكم فيه المهاجم، بالتزامن مع عرض رسالة رد معدلة مرتبطة بإعلانات «النقر للانتقال إلى واتساب». وقد يؤدي ذلك، في ظروف محددة، إلى كشف عنوان IP الخاص بجهاز المستخدم.
وقالت ميتا إن اكتشاف الثغرة جاء خلال جهود تعطيل حملة احتيالية، ويعتقد أن القائمين عليها استغلوها لجعل رسائل النصب أكثر مصداقية. وأشارت إلى احتمال إساءة استخدامها مع رسائل مزعجة محددة، من دون الكشف عن حجم النشاط أو ما إذا كانت محاولات الاستغلال حققت أهدافها.
ثغرتان إضافيتان
تحمل الثغرة الثانية الرقم CVE-2026-102769، وتؤثر على إصدارات أندرويد الأقدم من 2.26.35.74. وهي مرتبطة بخلل من نوع حقن SQL، يمكن أن يحدث عند ضغط المستخدم على رسالة مصممة خصيصا تتعلق بتفاصيل طلب، أرسلت عبر نسخة غير رسمية من التطبيق.
وقد يؤدي استغلال هذا الخلل إلى حذف ملفات واتساب المخزنة محليا على الجهاز. وفي ظروف معينة، إذا كان المستخدم متصلا بالإنترنت عند وصول الرسالة الضارة، يمكن تسريب معلومة واحدة عبر تحليل توقيت إشعار تسليم الرسالة، بعد التسبب في تعطل التطبيق؛ وأكدت الشركة عدم وجود أدلة على استغلالها فعليا.
أما الثغرة الثالثة، ورقمها CVE-2026-44908، فتتصل بالتحقق من موثوقية الشهادات الأمنية في بنية الحوسبة السرية لخدمة Meta AI. وقد تتيح لمهاجم لديه موقع داخل بنية ميتا تجاوز آلية الثقة المعتمدة على عتاد الجهاز، باستخدام شهادة غير موقعة بمفتاح الشركة المصنعة للعتاد.
تحديث التطبيقات والأجهزة
أوضحت واتساب أن سجلات الشفافية الثنائية المستخدمة في خدمة المعالجة الخاصة بها تؤكد ارتباط جميع الشهادات المنشورة بسلسلة الثقة الأمنية للعتاد، ولا توجد أدلة على استغلال الثغرة الثالثة. وتواصل الشركة العمل على تعزيز أنظمة الحماية، مع الإشادة بدور الباحثين الأمنيين ومجتمع اكتشاف الثغرات في رصد المشكلات ومعالجتها.
ودعت الشركة المستخدمين إلى الحرص على تحديث تطبيقات واتساب والأجهزة باستمرار، لضمان تثبيت أحدث الإصلاحات الأمنية والحد من مخاطر التعرض للهجمات الإلكترونية.
ماذا يعني هذا الخبر؟
ينبغي لمستخدمي واتساب تحديث التطبيق وأجهزتهم للحصول على الإصلاحات الأمنية. كما يحذر الخبر من التفاعل مع رسائل مشبوهة، خصوصا المرتبطة بإعلانات تتيح بدء محادثة عبر واتساب.
خلفية الخبر
وفي خبر سابق، أوضحت وزارة النقل أن بلاغا يتعلق برسائل واتساب تضمن طلبات تعيين وانتحال هويات وشبهات تزوير وتربح، وأكدت أن الوقائع قيد تحقيق النيابة العامة.
أسئلة وأجوبة
ما الإجراء الذي دعت إليه واتساب؟
دعت المستخدمين إلى تحديث تطبيقات واتساب والأجهزة باستمرار للحصول على أحدث الإصلاحات الأمنية.
ما الخطر المرتبط بإحدى الثغرات؟
قد تؤدي في ظروف محددة إلى كشف عنوان IP الخاص بجهاز المستخدم.
هل ثبت استغلال الثغرات الثلاث؟
يشتبه في استغلال الثغرة الأولى، بينما قالت الشركة إنه لا توجد أدلة على استغلال الثغرتين الثانية والثالثة.