ميتا ميوز يواجه ثغرات تتيح الوصول إلى المحادثات والبيانات الحساسة
كشف باحثون ثغرات في ميتا ميوز قد تتيح استخراج المحادثات والذكريات والوصول إلى بيانات تسجيل الدخول والرموز الأمنية. وقالت NebuSec إن التجربة كانت معملية، وإن المطورين عالجوا المشكلات قبل نشر تفاصيل البحث.
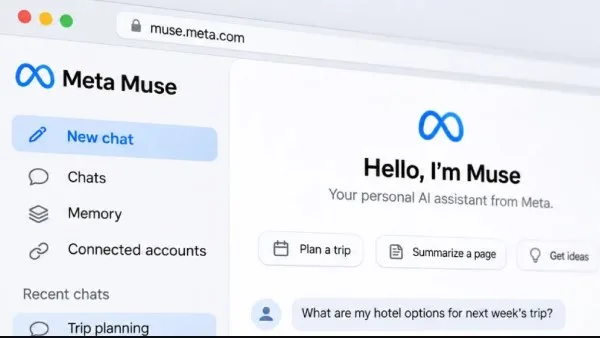
كشف باحثون في الأمن السيبراني ثغرات في مساعد الذكاء الاصطناعي ميتا ميوز، قد تسمح لصفحة خبيثة باستخراج المحادثات والذكريات المحفوظة، والوصول إلى بيانات تسجيل الدخول والرموز الأمنية، دون تنبيه المستخدم أو طلب موافقته.
أبرز النقاط
- كشف باحثون ثغرات قد تتيح استخراج محادثات ميتا ميوز وذكرياته المحفوظة وتعديلها دون تنبيه المستخدم أو طلب موافقته.
- أظهرت تجربة معملية الوصول إلى بيانات تسجيل الدخول والملفات المحفوظة ونظام المراقبة الأمنية Sentinel.
- قالت NebuSec إن الاختبار لم يستهدف مستخدمين حقيقيين، وظل محصورا في البيئة السحابية الخاصة بالمستخدم.
- أفادت NebuSec بأن المطورين عالجوا الثغرات قبل نشر تفاصيل البحث، لكن ميتا لم تؤكد الإصلاحات علنا ولم تتضح نتائج التحقيق بشأن بيانات المستخدمين.
وقالت شركة NebuSec إن التجربة أجريت في بيئة معملية ولم تستهدف مستخدمين حقيقيين، وظل الهجوم محصورا في البيئة السحابية الخاصة بالمستخدم، من دون الوصول إلى أجهزة أو حسابات أخرى.
أخبار ذات صلة
 فحوصات التصوير الطبي ترتبط بزيادة خطر أورام الدماغ لدى الأطفال
 العراق: علي الزيدي يزور القاهرة غدا لبحث ملفات التعاون المشترك
طريقة استغلال ثغرات ميتا ميوز
أنشأ الباحثون صفحة إلكترونية خبيثة يمكن للمساعد فتحها أثناء تنفيذ مهامه. وأتاحت الصفحة، خلال التجربة، استخراج سجل المحادثات والذكريات المخزنة وتعديلها، من دون ظهور نافذة تطلب موافقة المستخدم.
وربط الباحثون ثغرة في متصفح ميوز المدمج، الذي يستخدمه المساعد في مهام مثل إنشاء ملفات PDF، بثغرة أخرى في نواة نظام Linux. وأتاح هذا الربط السيطرة على البيئة السحابية المخصصة للمستخدم، وتجاوز طبقات الحماية التي تعزل المساعد عن المعلومات الحساسة.
البيانات التي طالها الاختبار
شمل الوصول الذي أظهرته التجربة مستودع بيانات تسجيل الدخول والملفات المحفوظة ونظام المراقبة الأمنية Sentinel. وكان من المفترض أن يراقب Sentinel البيانات التي يرسلها المساعد إلى الخارج، فيما تبقى كلمات المرور والرموز الأمنية للحسابات المرتبطة بعيدة عن متناول وكيل الذكاء الاصطناعي.
وقالت NebuSec إن الباحثين تمكنوا من الوصول إلى هذه المكونات رغم تصميم النظام على افتراض احتمال اختراق المساعد أو التلاعب به. وأضافت أن الهجوم لم يصل إلى الخادم المشترك الذي يستضيف البيئات السحابية، ولم يمتد إلى أجهزة مستخدمين آخرين.
معالجة الثغرات والخلفية
أفادت NebuSec بأنها أبلغت فريق ميتا ميوز بالثغرات، وأن المطورين عالجوا المشكلات الأمنية قبل نشر تفاصيل البحث. ولم يصدر عن ميتا تأكيد علني بشأن الإصلاحات، كما لم توضح نتائج التحقيق ما إذا كانت بيانات مستخدمين قد تعرضت للوصول قبل تثبيت التحديثات.
ويختلف الاكتشاف الجديد عن ثغرة رصدت في مساعد ميوز خلال سبتمبر الماضي، إذ أتاحت تلك الثغرة لبرمجيات خبيثة موجودة بالفعل على جهاز ماك السيطرة على المساعد وتشغيله دون إذن المستخدم. أما الثغرات الجديدة فتستهدف البنية السحابية للمساعد، وتسلط الضوء على المخاطر المرتبطة بوكلاء الذكاء الاصطناعي الذين يصلون إلى الحسابات والبيانات الحساسة وينفذون معاملات نيابة عن المستخدمين.
ماذا يعني هذا الخبر؟
قد تكون المحادثات والبيانات الحساسة التي يصل إليها المساعد معرضة للخطر عند استغلال ثغرات مماثلة. لكن التجربة كانت معملية، ولم تستهدف مستخدمين حقيقيين، ولا توضح نتائج التحقيق ما إذا كانت بيانات مستخدمين قد تعرضت للوصول.
أسئلة وأجوبة
ما البيانات التي أظهر الاختبار إمكانية الوصول إليها؟
شمل الوصول سجل المحادثات والذكريات المخزنة، ومستودع بيانات تسجيل الدخول والملفات المحفوظة ونظام المراقبة الأمنية Sentinel.
هل استهدفت التجربة مستخدمين حقيقيين؟
قالت NebuSec إن التجربة أجريت في بيئة معملية ولم تستهدف مستخدمين حقيقيين.